حمله سایبری به سیستمهای سرمایشی سوپرمارکتها در اروپا؛ هزاران تن مواد غذایی فاسد شد
هکرها با نفوذ به سیستمهای کنترل یخچال و فریزر در دهها فروشگاه زنجیرهای در چندین کشور اروپایی، دمای آنها را تا ۵۰ درجه سانتیگراد افزایش دادند. این حمله سایبری که دومین مورد در کمتر از یک ماه گذشته است، منجر به نابودی حجم گستردهای از مواد غذایی شد.
به قلم الهام قاسمی

این خبر را به اشتراک بگذارید
موج تازهای از حملات سایبری، سیستمهای سرمایشی دهها سوپرمارکت را در چندین کشور اروپایی هدف قرار داد و خسارات مالی قابلتوجهی بر جای گذاشت. این اختلالات که در ساعات بامداد دوشنبه دوازدهم آبان (دوم نوامبر ۲۰۲۶) رخ داد، باعث از کار افتادن یخچالها و فریزرهای فروشگاهی شد. کارکنان فروشگاهها در زمان آغاز به کار با صحنه فاسد شدن حجم زیادی از مواد غذایی مواجه شدند.[1][5]
گزارشها حاکی از آن است که هکرها با نفوذ به سیستمهای کنترل از راه دور، تنظیمات دمایی را تغییر داده و دستگاهها را در حالت یخزدایی مداوم قرار دادهاند. در برخی موارد، دمای داخل فریزرها به ۵۰ درجه سانتیگراد (۱۲۲ درجه فارنهایت) رسیده است. این افزایش شدید دما باعث شد تا گوشت، لبنیات و محصولات منجمد به سرعت فاسد شوند و فروشگاهها مجبور به دور ریختن آنها شوند.[3]
این حملات سایبری کشورهای متعددی از جمله بلژیک، سوئد، لوکزامبورگ، هلند، استونی، ایرلند و فنلاند را تحت تاثیر قرار داده است. در روزهای بعد، گزارشهایی از اختلالات مشابه در ایتالیا، پرتغال، آلمان و بریتانیا نیز منتشر شد. گستردگی این حملات نشاندهنده یک عملیات هماهنگ و هدفمند علیه زیرساختهای تامین مواد غذایی در قاره اروپا است که نگرانیهای امنیتی را تشدید کرده است.[4][6]
هدفگیری تجهیزات متصل به اینترنت
بررسیهای اولیه نشان میدهد که مهاجمان از آسیبپذیریهای موجود در کنترلکنندههای سرمایشی متصل به اینترنت سوءاستفاده کردهاند. بسیاری از این تجهیزات توسط شرکت دانمارکی «دانفوس» (Danfoss) تولید شدهاند که امکان نظارت و تنظیم دما از راه دور را برای تکنسینها فراهم میکنند. اتصال مستقیم این دستگاهها به اینترنت بدون رعایت تدابیر امنیتی، آنها را به هدفی آسان برای هکرها تبدیل کرده است.
شرکت دانفوس تایید کرده است که محصولات این شرکت در این حملات مورد سوءاستفاده قرار گرفتهاند. با این حال، این شرکت تاکید کرده است که بیشتر دستگاههای هکشده، مدلهای قدیمی مانند «AK-SM 800» و «AK-SC 355» بودهاند که دیگر بهروزرسانیهای امنیتی دریافت نمیکنند. کارشناسان امنیتی پیشتر درباره خطرات اتصال این تجهیزات قدیمی به شبکههای عمومی هشدار داده بودند.[6]
تحقیقات شرکت امنیت سایبری «سنسیس» (Censys) نشان میدهد که بیش از هزار رابط کاربری سیستمهای سرمایشی دانفوس به صورت عمومی در اینترنت قابل دسترسی بودهاند. از این تعداد، ۱۳۸ مورد در بلژیک، ۵۱ مورد در هلند و ۵۰ مورد در سوئد شناسایی شدهاند. استفاده از رمزهای عبور پیشفرض و عدم استفاده از شبکههای امن، راه را برای نفوذ هکرها هموار کرده است.[6]
گسترش خسارات در کشورهای مختلف اروپایی
در بلژیک که یکی از بیشترین آسیبها را دیده است، حدود ۴۰ شعبه از فروشگاههای زنجیرهای «دلهیز» (Delhaize)، ۱۵ شعبه «کارفور» (Carrefour) و ۵ شعبه «اسپار» (Spar) هدف قرار گرفتند. یک فروشگاه قصابی به نام «دِ لات اِن فان هاور» در جنوب آنتورپ نیز اعلام کرد که دمای یخچالهایش تا ۱۸ درجه سانتیگراد افزایش یافته و حدود ۱۵ هزار یورو گوشت فاسد شده است.[2][5]
استفان مولانس، مدیرعامل شرکت «سابکوبل» که مدیریت سیستمهای سرمایشی دلهیز را بر عهده دارد، تایید کرد که هکرها تبخیرکنندههای دستگاهها را در حالت یخزدایی قرار دادهاند. او گفت: «ما از ساعت یک بامداد تکنسینهای خود را بسیج کردیم و تمام شب و صبح را صرف قطع اتصال تجهیزات آسیبدیده از شبکه کردیم.» مولانس افزود که برای رفع این مشکل، تغییرات فیزیکی در دستگاهها ضروری است.[5]
در سوئد نیز فروشگاههای زنجیرهای «ایکا» (ICA) و «کوپ» (Coop) با مشکلات مشابهی مواجه شدند. انگلا اینگوال، مدیر فروش یکی از شعب ایکا در استکهلم، با اشاره به اینکه حمله در ساعت ۲ بامداد رخ داده است، گفت: «همه چیز نابود شده است. یک حمله سایبری رخ داده و دمای تمام فریزرهای ما به ۵۰ درجه سانتیگراد رسیده است.»[6]
در استونی، یک شعبه از فروشگاههای زنجیرهای «سلور» (Selver) نیز هدف حمله قرار گرفت. یان موتسو، مدیرعامل شرکت تامینکننده تجهیزات سرمایشی «کیتمن کولدتک»، تایید کرد که هکرها به رایانه کنترلکننده یک سیستم قدیمی دانفوس نفوذ کردهاند. با این حال، او اشاره کرد که این حمله در عرض ده دقیقه شناسایی و مهار شد و دمای فریزرها تنها دو تا سه درجه افزایش یافت که مانع از فساد مواد غذایی شد.[6]
در ایرلند نیز گروه خردهفروشی «موسگراو» (Musgrave) اعلام کرد که سیستمهای سرمایشی در ۱۳ شعبه از فروشگاههای «سوپروالو» (SuperValu) تحت تاثیر قرار گرفتهاند. این شرکت به عنوان یک اقدام پیشگیرانه، محصولات منجمد و یخچالی را از قفسهها جمعآوری کرد. این حوادث نشان میدهد که حتی با وجود آگاهی از حملات قبلی، بسیاری از فروشگاهها هنوز نتوانستهاند سیستمهای خود را در برابر این تهدیدات ایمن کنند.[6]
تکرار سناریوی حمله در فرانسه
این رویداد تنها سه هفته پس از یک حمله سایبری گسترده و مشابه به سوپرمارکتهای فرانسه رخ داده است. در اواخر مهرماه (اکتبر ۲۰۲۶)، هکرها کنترل سیستمهای سرمایشی حدود ۷۰۰ فروشگاه را در فرانسه به دست گرفتند. در آن حمله، افزایش دما باعث فاسد شدن مواد غذایی و حتی وقوع آتشسوزی در برخی شعب شد و میلیونها یورو خسارت به بار آورد.[3]
شباهت دقیق روش حمله در هر دو رویداد، گمانهزنیها درباره ارتباط آنها را تقویت کرده است. در هر دو مورد، مهاجمان به جای از کار انداختن کامل سیستمها، از عملکردهای عادی دستگاه مانند چرخه یخزدایی سوءاستفاده کردهاند. این روش باعث میشود که سیستمهای هشداردهنده به موقع فعال نشوند و کارکنان فروشگاه تا زمان آغاز به کار متوجه وقوع فاجعه نشوند.
با وجود گستردگی و شدت این حملات، تاکنون هیچ فرد یا گروهی مسئولیت آنها را بر عهده نگرفته است. عدم درخواست باج از سوی مهاجمان، این احتمال را مطرح کرده است که هدف اصلی این عملیات، ایجاد اختلال و خرابکاری در زنجیره تامین مواد غذایی بوده است. نهادهای امنیتی و دادستانی در کشورهای مختلف اروپایی تحقیقات گستردهای را برای شناسایی عاملان آغاز کردهاند.[6]
چالشهای امنیت سایبری در خردهفروشی
کریستوف هانسن، کمیسر کشاورزی و مواد غذایی اتحادیه اروپا، این حملات را تلاشی عمدی برای مختل کردن زنجیره تامین مواد غذایی و تضعیف اعتماد مصرفکنندگان توصیف کرد. او تاکید کرد: «تکرار این حوادث سایبری بسیار نگرانکننده است و هشداری است که باید آن را جدی بگیریم.» مقامات اروپایی خواستار افزایش تابآوری سایبری در زیرساختهای حیاتی شدهاند.[6]
اتصال تجهیزات صنعتی و فروشگاهی به اینترنت، اگرچه باعث کاهش هزینههای نگهداری و افزایش بهرهوری میشود، اما خطرات امنیتی جدیدی را نیز به همراه دارد. شرکت دانفوس اعلام کرده است که نظارت از راه دور میتواند نیاز به مراجعه حضوری تکنسینها را تا ۳۰ درصد کاهش دهد. با این حال، نرمافزار این تجهیزات به ندرت بهروزرسانی میشود و در برابر نفوذ آسیبپذیر است.[1]
آژانسهای امنیت سایبری در کشورهای مختلف اروپایی از فروشگاهها خواستهاند تا دسترسی مستقیم تجهیزات سرمایشی به اینترنت را قطع کنند. آنها توصیه کردهاند که ارتباطات از راه دور تنها از طریق شبکههای امن و مجازی (VPN) انجام شود و رمزهای عبور پیشفرض دستگاهها تغییر یابد. با این حال، اجرای این تدابیر در هزاران فروشگاه زمانبر و پرهزینه خواهد بود.[6]
آژانسهای امنیت سایبری در کشورهای مختلف اروپایی از فروشگاهها خواستهاند تا دسترسی مستقیم تجهیزات سرمایشی به اینترنت را قطع کنند.
این حملات سایبری زنگ خطری برای سایر بخشهای حیاتی نیز محسوب میشود. پیشتر گزارشهایی مبنی بر اختلال در سیستمهای سرمایشی پایگاههای نظامی ایالات متحده در ماه اوت نیز منتشر شده بود که مقامات در حال بررسی ارتباط احتمالی آنها با حملات اروپا هستند. حفاظت از زیرساختهایی که به طور مستقیم با سلامت و امنیت عمومی در ارتباط هستند، اکنون به یک اولویت جهانی تبدیل شده است.[3]
نکات کلیدی
- هکرها با نفوذ به سیستمهای سرمایشی دهها سوپرمارکت در اروپا، دمای فریزرها را تا ۵۰ درجه سانتیگراد افزایش دادند.
- این حمله سایبری منجر به فاسد شدن هزاران تن مواد غذایی و خسارات مالی سنگین برای فروشگاههای زنجیرهای شد.
- تجهیزات سرمایشی متصل به اینترنت ساخت شرکت دانفوس، هدف اصلی این حملات هماهنگ بودهاند.
- این رویداد تنها سه هفته پس از حمله مشابهی رخ داد که حدود ۷۰۰ سوپرمارکت را در فرانسه فلج کرده بود.
آنچه نمیدانیم
- هویت دقیق هکرها و انگیزه اصلی آنها از این حملات خرابکارانه هنوز مشخص نشده است.
- میزان دقیق خسارات مالی وارد شده به فروشگاههای زنجیرهای در سراسر اروپا به طور کامل برآورد نشده است.
- مشخص نیست که آیا این حملات با اختلالات اخیر در سیستمهای سرمایشی پایگاههای نظامی آمریکا ارتباطی دارند یا خیر.
روند رویداد
اواسط اکتبر ۲۰۲۶
حمله سایبری به سیستمهای سرمایشی حدود ۷۰۰ سوپرمارکت در فرانسه و وقوع خسارات گسترده.
دوم نوامبر ۲۰۲۶ (بامداد)
نفوذ هکرها به تجهیزات سرمایشی دهها فروشگاه در بلژیک، سوئد، هلند و چندین کشور دیگر اروپایی.
دوم نوامبر ۲۰۲۶ (صبح)
کشف اختلالات توسط کارکنان فروشگاهها و آغاز تلاشها برای قطع اتصال دستگاههای آسیبدیده از شبکه.
- کارشناسان امنیت سایبری
- معتقدند اتصال تجهیزات صنعتی قدیمی به اینترنت بدون رعایت اصول امنیتی، عامل اصلی این آسیبپذیری است.
- مقامات اروپایی
- این حملات را تلاشی عمدی برای ایجاد اختلال در زنجیره تامین مواد غذایی و تهدیدی برای امنیت عمومی میدانند.
- فروشگاههای زنجیرهای
- بر لزوم ارتقای سیستمهای امنیتی و تغییر ساختار فیزیکی تجهیزات برای جلوگیری از تکرار این حوادث تاکید دارند.
دیدگاههایی که این گزارش پوشش نداده
- مصرفکنندگان محلی
- تولیدکنندگان مواد غذایی
منابع
پوشش منابع
6 منبع
3 دیدگاه شناساییشده


- [1]BBC Persianفروشگاههای زنجیرهای
یخچال و فریزر سوپرمارکتها در هفت کشور اروپایی هک شدند
مطالعه در BBC Persian → - [2]Euronews Persianمقامات اروپایی
حمله سایبری؛ یخچالهای فروشگاههای بلژیک خالی ماندند
مطالعه در Euronews Persian → - [3]Shafaqna Persianفروشگاههای زنجیرهای
فریزرهای سوپرمارکتها در سراسر اروپا هدف حمله سایبری قرار گرفتند
مطالعه در Shafaqna Persian → - [4]Iran Internationalفروشگاههای زنجیرهای
یخچالهای فروشگاههای زنجیرهای اروپا بار دیگر هدف حمله سایبری قرار گرفتند
مطالعه در Iran International → - [5]RFI Persianفروشگاههای زنجیرهای
دهها فروشگاه زنجیرهای اروپا هدف حملات جدید سایبری قرار گرفتند
مطالعه در RFI Persian → - [6]Euronewsمقامات اروپایی
Suspected cyberattack on supermarket fridges hits nine European countries
مطالعه در Euronews →
بیشتر در اخبار و سیاست
مشاهده همه →صلحبانی سازمان ملل
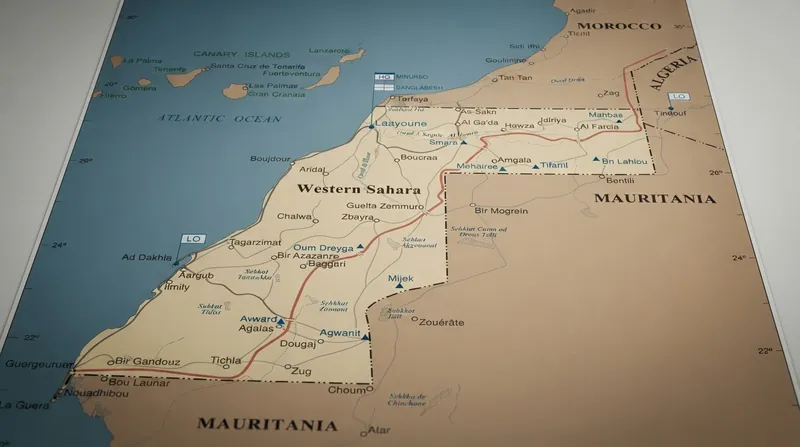
پایان ماموریت ۳۵ ساله صلحبانی سازمان ملل در صحرای غربی پس از بنبست در شورای امنیت
7 منبع
بحران سیاسی برزیل
ورود فلاویو بولسونارو به میامی پس از شکست انتخاباتی و سرپیچی از دستور دیوان عالی برزیل
6 منبع
دبیرکلی سازمان ملل
کارزار نهادهای حقوقبشری علیه نامزدی لانا نسیبه برای پست دبیرکلی سازمان ملل
5 منبع
جنایات جنگی
کمیسیون سازمان ملل حملات روسیه به شبکه برق اوکراین را جنایت جنگی اعلام کرد
5 منبع
نظرات
هر زاویه. هر روز.
اخبار اخبار و سیاست با پوشش کامل منابع و تحلیل دیدگاهها، هر روز و رایگان.