
زیان ۳۸۷.۵ میلیون دلاری بیتگت در پی هک سیستمهای بکاند؛ کره شمالی متهم ردیف اول
این صرافی ارز دیجیتال پس از نفوذ مهاجمان به سیستم تایید هویت بکاند و تخلیه کیفپولهای گرم، برداشتها را متوقف کرد. بیتگت اعلام کرده است که صندوق محافظت از کاربران این زیان را جبران خواهد کرد و بر اساس شواهد اولیه، هکرهای کره شمالی را عامل این حمله میداند.
به قلم کتایون پناهی
این خبر را به اشتراک بگذارید
- مدیریت بیتگت
- تاکید دارد که رخنه امنیتی مهار شده و وجوه کاربران به طور کامل توسط صندوق محافظت صرافی پشتیبانی میشود.
- تحلیلگران امنیت سایبری
- بر نفوذ پیچیده به سیستم بکاند و تهدید مداوم هکرهای تحت حمایت دولت کره شمالی تمرکز دارند.
- کاربران آسیبدیده
- نگران توقف نامحدود برداشتها و زمانبندی نامشخص برای دسترسی مجدد به داراییهای خود هستند.
دیدگاههایی که این گزارش پوشش نداده
- نهادهای نظارتی و قانونگذار
- سرمایهگذاران خرد
چرا مهم است
سرقت ۳۸۷.۵ میلیون دلاری یکی از بزرگترین رخنههای امنیتی صرافیهای ارز دیجیتال در سال جاری است که کارایی صندوقهای محافظتی صرافیها را برای جبران خسارت کاربران به بوته آزمایش میگذارد. این اتفاق همچنین نشاندهنده تغییر تاکتیک مهاجمان از سرقت کلیدهای خصوصی به سمت سوءاستفاده از سیستمهای داخلی تاییدکننده تراکنشهاست.
نکات کلیدی
- مهاجمان با نفوذ به سیستم تایید هویت بکاند، ۳۸۷.۵ میلیون دلار از کیفپولهای گرم بیتگت به سرقت بردند.
- کلیدهای خصوصی صرافی و کیفپولهای سرد آفلاین از این رخنه در امان ماندند.
- گریسی چن، مدیرعامل بیتگت، بر اساس شواهد IP و دادههای درونزنجیرهای، این حمله را به گروههای هکری کره شمالی نسبت داد.
- در حالی که شرکتهای مندیانت و اسلومیست در حال بررسی امنیتی هستند، برداشتها همچنان متوقف است، اما بیتگت میگوید صندوق محافظتی آن تمامی زیانها را پوشش خواهد داد.
روز پنجشنبه، مبلغ ۳۸۷.۵ میلیون دلار - رقمی معادل بیش از ۸۰ درصد کل صندوق محافظت اضطراری این صرافی - از پلتفرم ارز دیجیتال بیتگت (Bitget) به سرقت رفت. مهاجمان با نفوذ به سیستم بکاند که وظیفه تایید برداشتها را بر عهده دارد، کلیدهای خصوصی پلتفرم را به طور کامل دور زدند و شرکت را مجبور کردند تا زمان تکمیل تحقیقات، خروج سرمایه مشتریان را متوقف کند.[1][2][3]
تراکنشهای غیرمجاز در ساعت ۱۸:۳۱ به وقت هماهنگ جهانی (UTC) در تاریخ ۲۴ سپتامبر آغاز شد و زیرساخت کیفپولهای گرم و نیمهگرم صرافی را هدف قرار داد. بیتگت در ابتدا میزان خسارت را ۳۵۱.۶ میلیون دلار برآورد کرده بود، اما روز جمعه این رقم را اصلاح کرد تا داراییهای سرقتشده در شبکههای زیکش (Zcash) و ترون (TRON) را نیز در مجموع زیانها لحاظ کند.[3]
گریسی چن، مدیرعامل بیتگت، اعلام کرد که مهاجمان کلیدهای خصوصی صرافی را سرقت نکردهاند. در عوض، آنها به یک بخش حیاتی در بکاند نفوذ کرده، دادههای تراکنش را جعل کرده و سیستم را فریب دادند تا خود سیستم، تراکنشهای تقلبی را تایید کند. کیفپولهای سرد و آفلاین شرکت که نیازمند تایید فیزیکی خارج از شبکه هستند، از این نفوذ در امان ماندهاند.[1][2]
چن در یک نشست عمومی، این حمله را به گروههای هکری کره شمالی نسبت داد. او به آدرسهای IP، الگوهای رفتاری و ردپاهای درونزنجیرهای (on-chain) اشاره کرد که با بازیگران تحت حمایت دولت که مسئول سرقت میلیاردها دلار ارز دیجیتال در پنج سال گذشته بودهاند، مطابقت دارد.[1][2]
چن در یک نشست عمومی، این حمله را به گروههای هکری کره شمالی نسبت داد.
داراییهای سرقتشده در چندین بلاکچین پراکندهاند و شامل اتریوم، ریپل (XRP)، یواسدیسی (USDC) و چند توکن معتبر دیگر میشوند. شرکتهای امنیت بلاکچین ردیابی کردند که در موج اول حمله، پیش از تجمیع و انتقال بخشهای بزرگتر، بیش از ۱۷۵ میلیون دلار از این پلتفرم خارج شده است.[2]
بیتگت تمامی برداشتهای مشتریان را متوقف کرده است تا با همکاری شرکتهای امنیت سایبری مندیانت (Mandiant) و اسلومیست (SlowMist) یک بررسی امنیتی جامع انجام دهد. این صرافی تاکید کرد که موجودی حساب مشتریان دستنخورده باقی مانده و خدمات واریز و معاملات به صورت عادی به کار خود ادامه میدهند.[2][3]
این صرافی وعده داده است که با استفاده از صندوق محافظت از کاربران خود که در حال حاضر بیش از ۴۶۴ میلیون دلار موجودی دارد، خسارت کاربران را جبران کند. چن در این باره گفت: «بیتگت چرخههای متعدد بازار را پشت سر گذاشته است. ما از این بحران فرار نخواهیم کرد. تکتک دلارها و تصمیمات به طور کامل و شفاف پاسخ داده خواهند شد.» او با اشاره به بقای سایر پلتفرمها پس از رخنههای عظیم، خاطرنشان کرد: «اگر بایبیت (Bybit) توانست پس از زیان ۱.۵ میلیارد دلاری دوام بیاورد، ما قطعا میتوانیم زیان بیش از ۳۵۰ میلیون دلاری را تاب بیاوریم.»[2]
برای ایجاد انگیزه جهت بازگرداندن داراییها، بیتگت یک برنامه پاداش بازیابی راهاندازی کرده است. این صرافی به پلتفرمهایی که به طور داوطلبانه وجوه مهاجمان را مسدود کنند، ۵ درصد پاداش و برای بازیابی موفقیتآمیز وجوه، ۵ درصد دیگر پاداش پیشنهاد میدهد. تاکنون چندین پلتفرم بخشی از وجوه مرتبط با کیفپولهای هکرها را مسدود کردهاند.[2][3]
این حادثه نشاندهنده تغییر تاکتیک مهاجمان از حملات جستجوی فراگیر (brute force) رمزنگاریشده به سمت سوءاستفاده از سیستمهای مدیریتی داخلی است که نقدینگی صرافی را کنترل میکنند. بیتگت اعلام کرده است تا زمانی که بررسیهای امنیتی ایمنی کامل پلتفرم را تایید نکنند، برداشتها را از سر نخواهد گرفت؛ موضوعی که کاربران را در انتظار یک جدول زمانی مشخص برای انتقال داراییهایشان نگه میدارد.[1][2][3]
منابع
پوشش منابع
3 منبع
3 دیدگاه شناساییشده


- [1]Gizmodoتحلیلگران امنیت سایبری
North Korea 'Very Likely' Behind $388 Million Hack of Crypto Exchange Bitget
مطالعه در Gizmodo → - [2]The Recordمدیریت بیتگت
Crypto CEO accuses North Korea of stealing $387 million from Bitget platform
مطالعه در The Record → - [3]The Crypto Timesمدیریت بیتگت
Bitget Updates Hack Impact to $387.5M, Offers 5% Recovery Bounty
مطالعه در The Crypto Times →
نظرات
بیشتر در مالی
مشاهده همه →بدهی حاکمیتی
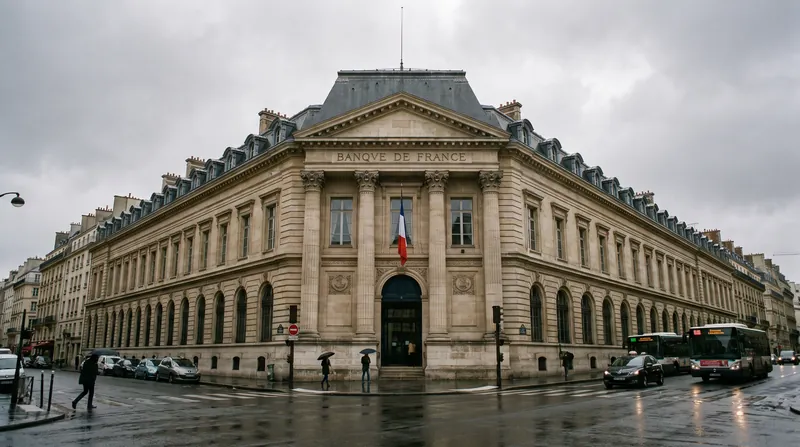
با رسیدن بازده اوراق ۱۰ ساله به ۴.۷ درصد؛ رئیس بانک مرکزی فرانسه نسبت به بحران بدهی حاکمیتی هشدار داد
5 منبع
مدلسازی ریسک
۳ روش محاسبه ارزش در معرض ریسک و معیار منسجمی که نقص مرگبار آن را برطرف میکند
7 منبع
بدهی جهانی
رکورد ۳۶۵ تریلیون دلاری بدهی جهانی؛ ابرچرخه هوش مصنوعی و دفاعی موتور محرک استقراض ساختاری
5 منبع
زیرساخت هوش مصنوعی
مکانیک زیرساخت هوش مصنوعی: چگونه ساخت ۱۵ گیگاوات مرکز داده توسط اسکی تلکام، چشمانداز فناوری آسیا را دگرگون میکند
6 منبع

هر زاویه. هر روز.
دریافت مالی اخبار همراه با پوشش کامل منابع و تحلیل دیدگاهها، مستقیم در صندوق ورودی شما.