
کشف روش جدید محققان MIT برای دور زدن آخرین تدابیر امنیتی Spectre در پردازندههای AMD و Intel
یک تکنیک جدید به نام TONTOU از یک شکاف زمانی بسیار کوچک در دفاعیات پردازنده سوءاستفاده میکند و به محققان اجازه میدهد حافظه محافظتشده را نشت دهند. این کشف چالش مداوم ایمنسازی سختافزار پیشبینیکننده را برجسته میکند، اگرچه پچها در حال حاضر برای سیستمهای آسیبپذیر منتشر شدهاند.
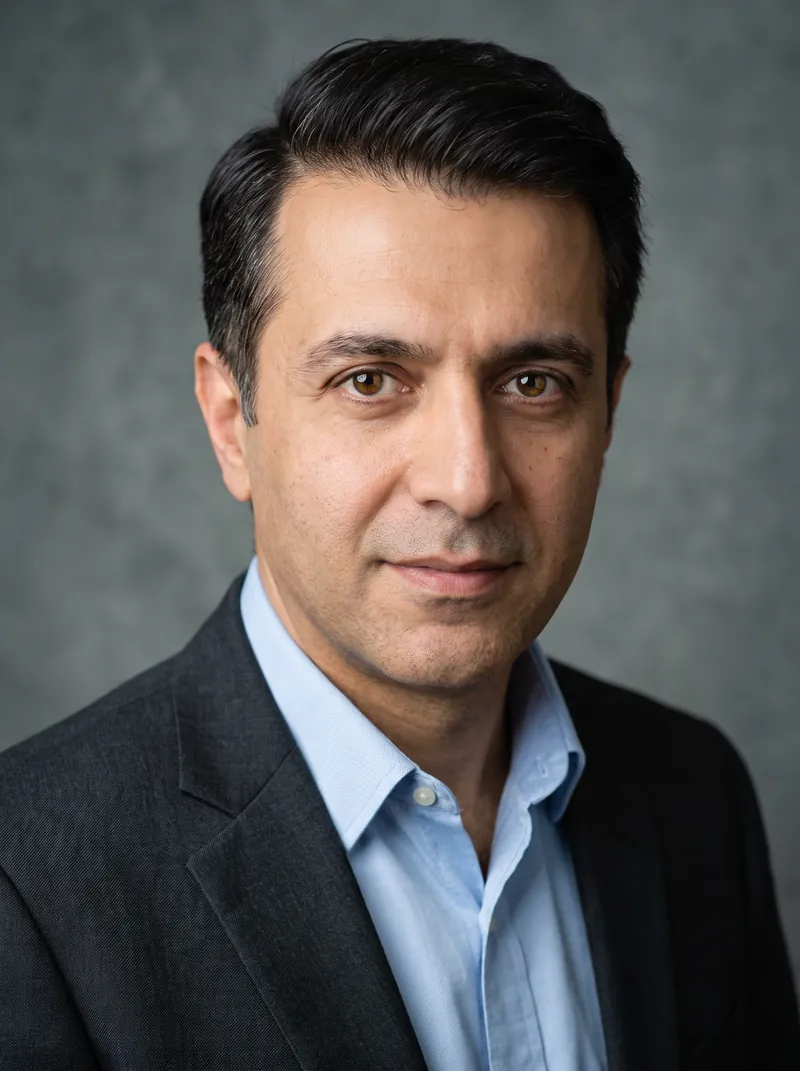
به قلم کاوه کردی
این خبر را به اشتراک بگذارید
در یک بازه زمانی بسیار کوچک که تنها دهها نانوثانیه طول میکشد—معادل اجرای دو دستورالعمل پردازنده—تیمی از محققان MIT راهی برای شکستن دفاعیات تراشههای کامپیوتری مدرن پیدا کردهاند. دانیل تروخیلو و منگجیا یان از آزمایشگاه علوم کامپیوتر و هوش مصنوعی MIT (CSAIL) یک تکنیک حمله جدید را معرفی کردهاند که آخرین تدابیر امنیتی در پردازندههای AMD و Intel را دور میزند.[1][2]
از سال ۲۰۱۸، صنعت فناوری درگیر یک بازی بیپایان با Spectre بوده است؛ دستهای از آسیبپذیریها که از «اجرای حدسی» (speculative execution) سوءاستفاده میکنند. این فرآیندی است که طی آن CPUهای مدرن حدس میزنند نرمافزار در مرحله بعد چه کاری انجام خواهد داد و دستورالعملها را از قبل اجرا میکنند تا عملکرد را افزایش دهند. اگر حدس اشتباه باشد، پردازنده کار را کنار میگذارد، اما آثاری از آن فعالیت در حافظه نهان (Cache) باقی میماند و به مهاجمان اجازه میدهد دادههای محافظتشده را استخراج کنند.[1][2][5]
برای متوقف کردن گونهای که به Spectre v2 معروف است، سازندگان تراشه دفاعیاتی مانند Safe RET شرکت AMD و eIBRS شرکت Intel را معرفی کردند که «پیشبینیکننده شاخه» (branch predictor) پردازنده را درست قبل از اجرای کد حساس هسته پاک یا ایزوله میکنند. فرض ساده بود: اگر حافظه پیشبینیکننده را تمیز کنید، حدسهای آلوده مهاجم قبل از اینکه بتوانند آسیبی برسانند، خنثی میشوند.[2][3][4]
اما اجرای سختافزاری اغلب نامنظم است و محققان MIT یک نقص پنهان در این فرض مشاهده کردند. لحظهای که پیشبینیکننده پاک میشود و لحظهای که واقعاً توسط پردازنده استفاده میشود، دقیقاً یکسان نیستند. یک شکاف میکروسکوپی بین این دو رویداد وجود دارد که محققان آن را «پنجره پس از خنثیسازی» (post-neutralization window) مینامند.[1][5]
برای باز کردن این پنجره، محققان تکنیکی به نام «تزریق وقفه» (Interrupt Injection) را توسعه دادند که بخشی از یک کلاس حمله گستردهتر است که آن را TONTOU (مخفف زمان خنثیسازی تا زمان استفاده) نامیدند. با زمانبندی وقفههای تایمر با فرکانس بالا و دقت نانوثانیهای، یک برنامه کاربری بدون امتیاز میتواند هسته را مجبور کند مکث کند و یک کنترلکننده وقفه را دقیقاً در داخل آن شکاف کوچک اجرا کند.[2][3][4][6]
هنگامی که مهاجم وارد این شکاف میشود، میتواند پیشبینیکننده شاخه را دوباره آلوده کند. دفاع دقیقاً همانطور که طراحی شده بود کار کرد، اما حالت تمیز آن به اندازه کافی دوام نیاورد تا از کد حساس محافظت کند. پردازنده فریب میخورد تا مسیر انتخابی مهاجم را به صورت حدسی اجرا کند و دقیقاً همان دری را که قرار بود تدابیر امنیتی ببندند، دوباره باز میکند.[1][4]
این قابلیت در دنیای واقعی چقدر خطرناک است؟ محققان یک اکسپلویت کامل و سرتاسری را بر روی یک سیستم AMD Zen ۲ که با هسته استاندارد لینوکس و با فعال بودن تمام تدابیر امنیتی Spectre کار میکرد، ساختند. آنها با موفقیت تصادفیسازی طرحبندی فضای آدرس هسته (ASLR) را شکستند و حافظه محافظتشده، از جمله فایل `/etc/shadow` که حاوی هشهای رمز عبور روت است، را نشت دادند.[2][3][6]
با این حال، این حمله به هیچ وجه سریع نیست. اکسپلویت دادهها را با سرعتی در حدود ۵.۴۷ بایت در ثانیه نشت داد. یک تلاش واحد برای مکانیابی و استخراج فایل رمز عبور تقریباً ۱۸ دقیقه طول کشید و در پنج مورد از ده اجرای آزمایشی موفقیتآمیز بود. این یک حمله بسیار دقیق و کند است، نه یک سرقت سریع و ناگهانی.[2][3][4][5]
شرکت AMD این آسیبپذیری را که با شناسه CVE-۲۰۲۶-۶۸۴۸۰ پیگیری میشود، تأیید کرده و اعلام نموده که بر پیادهسازی لینوکس از تدبیر امنیتی Safe RET آن در پردازندههای Zen ۱ تا Zen ۴ تأثیر میگذارد. یک پچ که پنجره تزریق وقفه را هدف قرار میدهد، قبلاً در هسته لینوکس ادغام شده و در بهروزرسانیهای استاندارد سیستم عامل در حال انتشار است.[3][4][6]
پاسخ اینتل شکاف بین تحقیقات آزمایشگاهی و تهدیدات عملی را برجسته میکند. در حالی که محققان با موفقیت توانستند پیشبینیهای اشتباه لازم را در پردازندههای Intel Cascade Lake Refresh و Arrow Lake ایجاد کنند، اینتل اظهار داشت که بهرهبرداری در دنیای واقعی نیازمند شرایط نرمافزاری بسیار خاصی است. این شرکت پاداش اشکالیابی (bug bounty) را پرداخت کرد اما در حال حاضر هیچ تدبیر امنیتی اضافی را برنامهریزی نکرده است.[1][5]
بررسی عمیق دیدگاهها
محققان امنیتی
دفاعیات سختافزاری ذاتاً شکننده هستند، وقتی به زمانبندی کامل متکی باشند.
از نظر کارشناسان امنیت ریزمعماری، حمله TONTOU نمونهای درسی است که نشان میدهد چرا پچ کردن نقصهای سختافزاری با نرمافزار یک نبرد باخت است. محققان استدلال میکنند تا زمانی که پردازندهها برای سرعت به اجرای حدسی متکی هستند، مهاجمان شکافهای میکروسکوپی در دفاعیات پیدا خواهند کرد. توانایی تیم MIT برای تبدیل یک پنجره به اندازه تنها دو دستورالعمل به یک سلاح، ثابت میکند که حتی دقیقترین روالهای پاکسازی نیز میتوانند خنثی شوند، مگر اینکه وضعیت پردازنده تا لحظه دقیق استفاده قفل شود.
تولیدکنندگان سختافزار
اثباتهای آزمایشگاهی همیشه به تهدیدات دنیای واقعی تبدیل نمیشوند.
سازندگان تراشه با وظیفه دشوار ایجاد تعادل بین امنیت مطلق و عملکرد پردازنده روبرو هستند. از دیدگاه تولیدکننده، حمله TONTOU یک قطعه تحقیقات آکادمیک درخشان است، اما نیازمند یک محیط بسیار ساختگی برای اجرا است. تصمیم اینتل مبنی بر عدم انتشار پچ، منعکسکننده یک محاسبه عملگرایانه است: حمله کند است، نیازمند دسترسی محلی است و به ابزارهای نرمافزاری خاصی وابسته است. برای تولیدکنندگان، کاهش هر حمله کانال جانبی نظری، سرعتی را که محاسبات مدرن به آن متکی است، فلج میکند.
مدیران سیستم
یک روز دیگر، یک پچ هسته دیگر برای استقرار در کل شبکه.
برای مهندسانی که زیرساختهای ابری عظیم را مدیریت میکنند، دور زدنهای Spectre یک دردسر عملیاتی است. اگرچه حمله کند است، اما این واقعیت که میتواند هشهای رمز عبور روت را از حسابهای بدون امتیاز استخراج کند، آن را به یک تهدید واقعی در محیطهای چندمستأجری تبدیل میکند که در آن مشتریان مختلف یک CPU فیزیکی مشترک دارند. اکنون مدیران باید آخرین پچهای هسته لینوکس (CVE-۲۰۲۶-۶۸۴۸۰) را در سراسر شبکههای خود اعمال کنند و یک بار دیگر سربار مدیریتی و کاهش عملکرد احتمالی ناشی از رفع نقصهای اجرای حدسی را متحمل شوند.
نکات کلیدی
- محققان MIT یک حمله جدید به نام TONTOU را کشف کردند که تدابیر امنیتی اخیر Spectre v2 در پردازندههای AMD و Intel را دور میزند.
- این حمله از یک شکاف زمانی میکروسکوپی بین لحظهای که پیشبینیکننده شاخه پردازنده پاک میشود و لحظهای که استفاده میشود، سوءاستفاده میکند.
- با تزریق وقفههای تایمر دقیق، مهاجمان میتوانند پیشبینیکننده را دوباره آلوده کرده و حافظه محافظتشده هسته را نشت دهند.
- این اکسپلویت با موفقیت توانست هشهای رمز عبور را از یک سیستم لینوکس با سرعت پایین ۵.۴۷ بایت در ثانیه استخراج کند.
آنچه نمیدانیم
- آیا آسیبپذیریهای شکاف زمانی مشابهی در سایر معماریهای پردازنده، مانند ARM، وجود دارد یا خیر.
- ارائهدهندگان خدمات ابری چگونه سربار عملکردی پچهای جدید هسته را در مقابل خطرات امنیتی محیطهای مشترک متعادل خواهند کرد.
- آیا طراحیهای سختافزاری آینده میتوانند پنجره پس از خنثیسازی را بدون کاهش شدید سرعت پردازنده، به طور کامل حذف کنند.
روند رویداد
۲۰۱۸
آسیبپذیریهای اصلی Spectre و Meltdown افشا شدند و نقصهای اساسی در اجرای حدسی را آشکار کردند.
۲۰۲۳
محققان حمله 'Inception' را توسعه دادند که AMD را وادار کرد تدبیر امنیتی Safe RET را در لینوکس معرفی کند.
فوریه ۲۰۲۶
محققان MIT، دانیل تروخیلو و منگجیا یان، به طور خصوصی دور زدن TONTOU را به AMD و Intel گزارش دادند.
ژوئن ۲۰۲۶
پچ مربوط به آسیبپذیری تزریق وقفه در هسته لینوکس ادغام شد.
آگوست ۲۰۲۶
حمله TONTOU به طور عمومی در کنفرانس امنیتی Black Hat USA ارائه شد.
- محققان امنیتی
- دفاعیات سختافزاری ذاتاً شکننده هستند، وقتی به زمانبندی کامل متکی باشند.
- تولیدکنندگان سختافزار
- اثباتهای آزمایشگاهی همیشه به تهدیدات دنیای واقعی تبدیل نمیشوند.
- مدیران سیستم
- یک روز دیگر، یک پچ هسته دیگر برای استقرار در کل شبکه.
دیدگاههایی که این گزارش پوشش نداده
- ارائهدهندگان زیرساخت ابری
- توسعهدهندگان هسته منبع باز
منابع
پوشش منابع
6 منبع
3 دیدگاه شناساییشده
- [1]Digital Trendsمدیران سیستم
Spectre has been haunting CPU security since 2018
مطالعه در Digital Trends → - [2]BleepingComputerمحققان امنیتی
Researchers bypass recent mitigations for Spectre v2 speculative execution side-channel attacks
مطالعه در BleepingComputer → - [3]The Hacker Newsمحققان امنیتی
MIT CSAIL researchers Daniël Trujillo and Mengjia Yan named the technique INTERRUPT INJECTION
مطالعه در The Hacker News → - [4]Daily.devمحققان امنیتی
Researchers from MIT CSAIL have disclosed a new CPU side-channel attack called TONTOU
مطالعه در Daily.dev → - [5]Dataconomyتولیدکنندگان سختافزار
MIT researchers have identified a new Spectre-style CPU attack called TONTOU
مطالعه در Dataconomy → - [6]SC Worldتولیدکنندگان سختافزار
Researchers bypass Spectre v2 mitigations
مطالعه در SC World →
بیشتر در فناوری
مشاهده همه →حالت ناشناس مرورگرها چگونه کار میکند و چه اطلاعاتی را پنهان نمیکند؟
4 منبع
جاسوسی سایبری
گروه هکری «قبیله شفاف» با بدافزار جدید Rust نهادهای دولتی افغانستان و هند را هدف قرار داد
5 منبع
دیاناس رمزنگاریشده
سازوکار دیاناس رمزنگاریشده: چرا DNS over HTTPS جایگزین DNS over TLS میشود؟
5 منبع
حریم خصوصی تفاضلی
پارامتر اپسیلون: بودجه نویز چگونه بدهبستان بین حریم خصوصی و کارایی را در حریم خصوصی تفاضلی میسنجد
8 منبع
نظرات
هر زاویه. هر روز.
اخبار فناوری با پوشش کامل منابع و تحلیل دیدگاهها، هر روز و رایگان.